apt数字货币活动:加密货币交易所和矿场到底怎么被盯上的
过去一年,针对加密货币生态的APT攻击持续升级,从交易所后台到矿场控制节点,攻击链路越来越长、隐蔽性越来越强。我日常跟踪的威胁样本里,数字货币相关APT活动几乎每月都有新花样。
今年3月,某中型交易所后台被植入一个分四层结构的植入体。攻击者通过伪造的供应链更新包进入运维环境,静默驻留长达47天后才发起批量提现操作。这类长周期潜伏是典型APT特征,需要持续维护C2通道、规避多轮安全巡检,背后往往有国家级或高价值犯罪组织在推动。
矿场这边,今年针对矿池管理后台的定向钓鱼明显增多。攻击者用仿冒的运维工单邮件诱导管理员执行带矿机重定向命令的脚本,算力被悄悄转走数周,损失往往在几百万美元级别。矿场负责人通常是在对账时发现某台矿机收益异常才警觉apt数字货币活动:加密货币交易所和矿场到底怎么被盯上的,等溯源时攻击者早已清除痕迹。
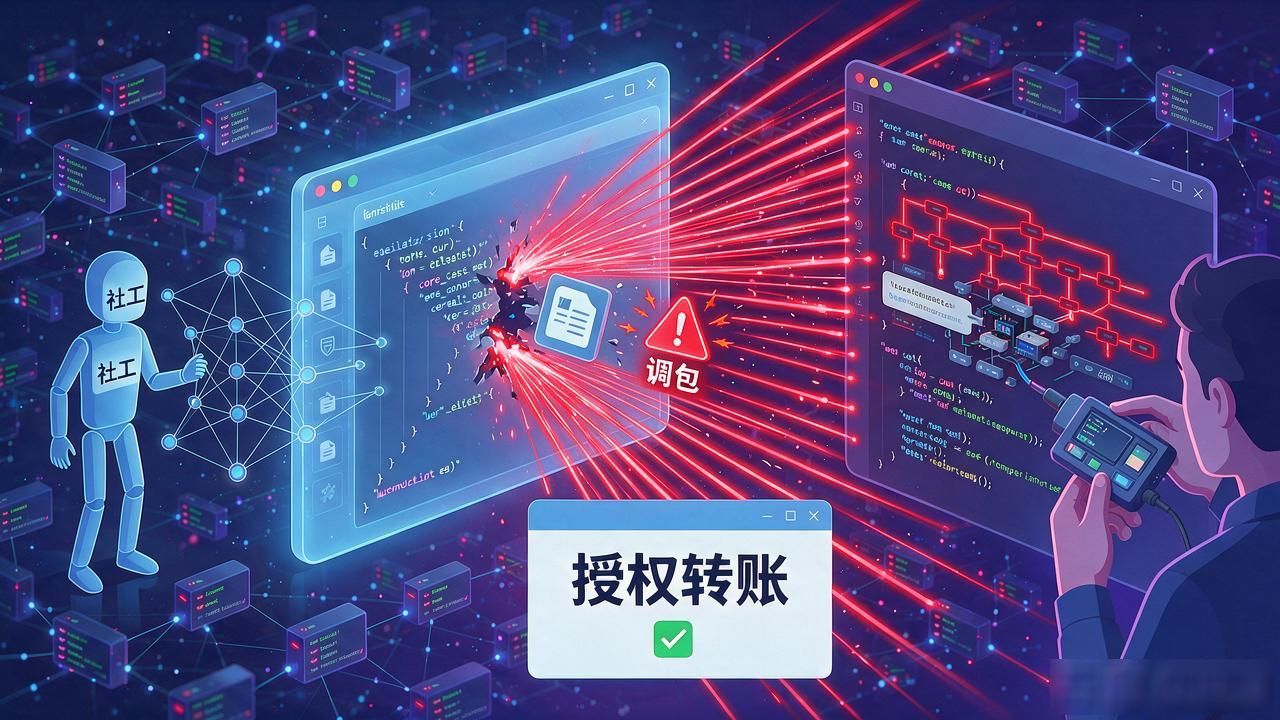
除了中心化平台,去中心化钱包和DApp的智能合约也成了目标。有团队被社工后私钥被调包,用户提币直接到攻击者地址。更棘手的是,攻击者会逆向分析前端签名逻辑,制造看似正常的授权弹窗,骗用户自己"同意"转账,技术上很难在链上拦截。
防御上apt数字货币活动,单纯靠防火墙和杀毒软件已经不够用了。需要把供应链审计、异常提现行为建模、矿机流量基线监控串成闭环,持续更新威胁情报。很多中小交易所现在才着手做这些,但攻击者的迭代速度比他们快得多,防御窗口期越来越短。
你所在的团队,跑过一次针对加密货币链路的完整红蓝对抗吗?


